商管系统放云端安全吗?数据、备份、权限怎么保障
一句话结论:数据安全不取决于"上不上云",取决于三件事有没有做到位——会不会泄露(权限分级 + 加密 + 审计)、会不会丢(多重备份 + 定期恢复演练)、谁说了算(数据归你、随时可导出)。这三件事做到位,云端比锁在本地一台服务器甚至一张 Excel 里更安全;做不到位,放在自己机房也一样出事。
"我商场这些合同、租金、会员数据,放到系统里安不安全?"——这是老板问得最多、也最容易被打太极的问题。这篇不绕弯,把三个问题拆开讲:外人能不能看到、服务器坏了数据还在不在、以后不用了能不能拿走。
一、数据到底存在哪?三种部署形态先说清
结论:先问"数据放在哪",再谈"安不安全"。三种形态的安全责任边界完全不同。
| 形态 | 数据位置 | 谁负责安全 | 适合谁 |
| 公有云 SaaS | 厂商云上(逻辑隔离,独立库) | 厂商负责平台安全,客户负责账号与权限管理 | 中小项目、快速上线、无专职 IT |
| 私有化部署 | 客户自有服务器/机房 | 客户负责硬件与网络,厂商负责系统安全 | 大型集团、数据不出内网、有 IT 团队 |
| 混合部署 | 敏感数据本地、业务上云 | 双方按模块划分责任 | 有合规要求但想用云能力 |
关键不是哪个更安全,而是责任边界写没写清。云上项目里,硬件、网络、机房是云厂商的责任,系统本身是软件厂商的责任,账号和权限是客户自己的责任——出了事如果三方都以为"不是我",那就是没写清。
二、外人能不能看到我的数据?权限是怎么分级的
结论:正规系统靠"角色 + 数据范围"双重控制,谁能看什么按岗位开放,越权根本进不去。
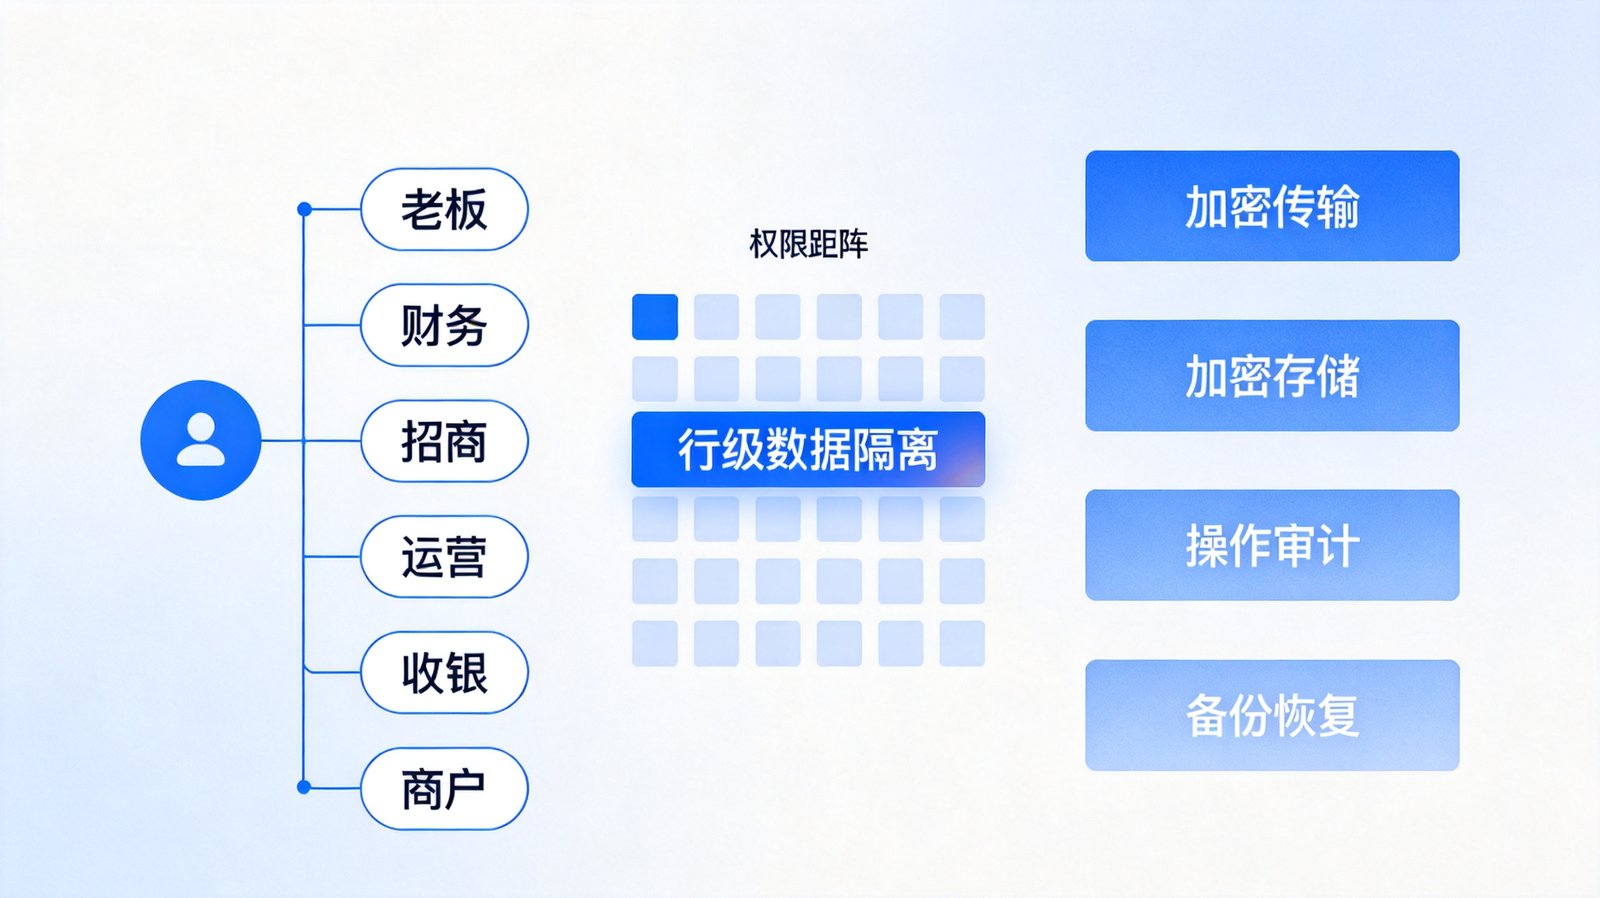
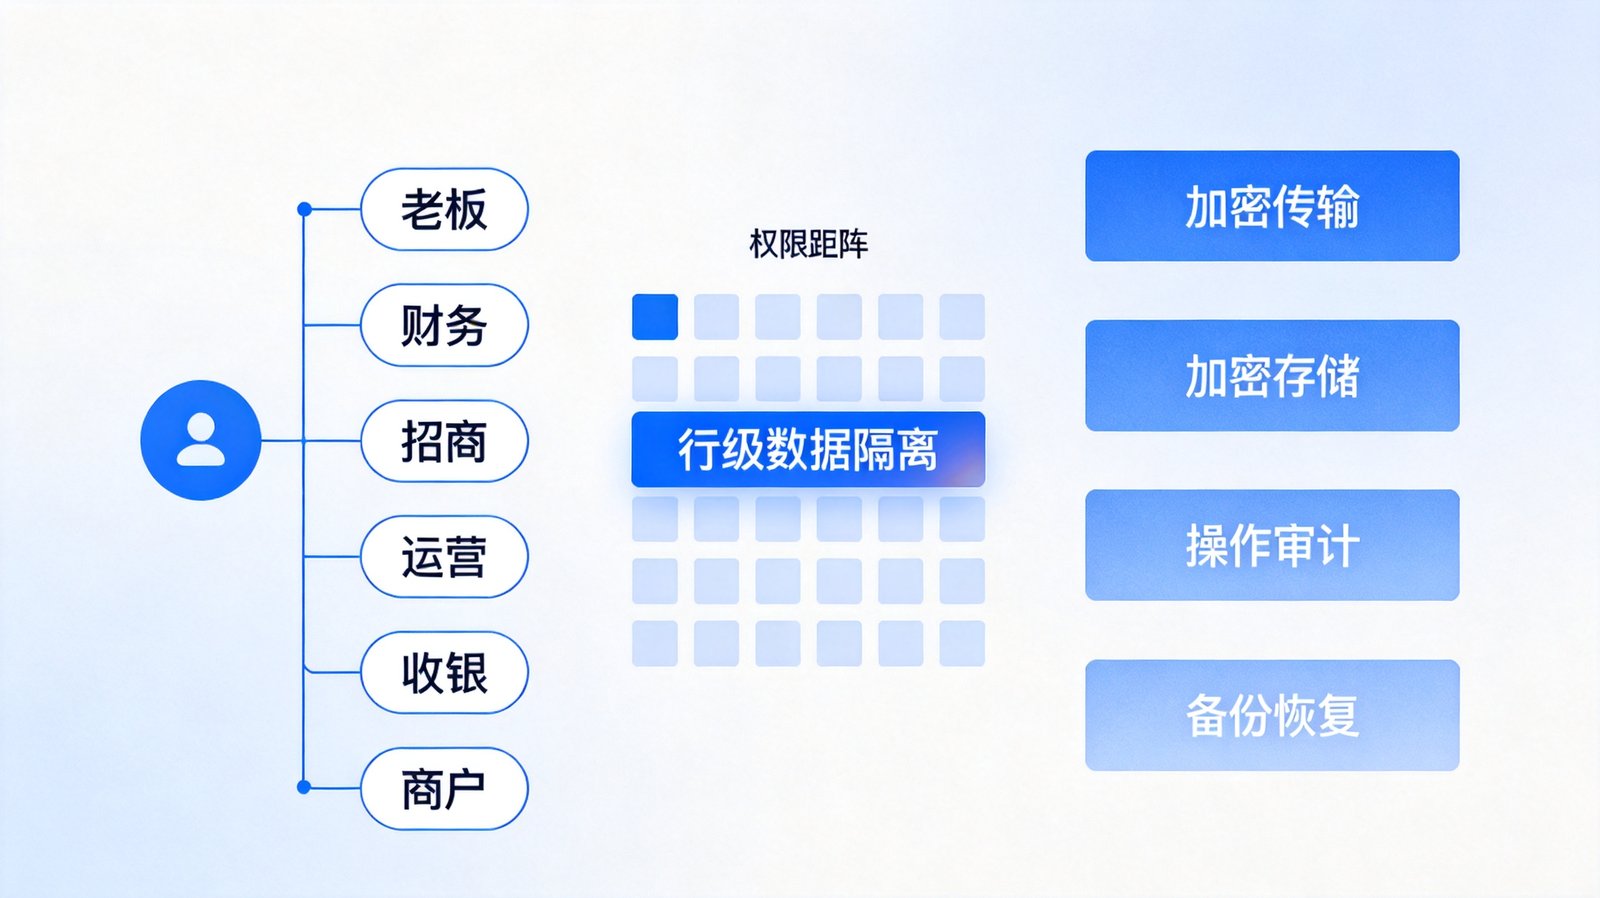
一套商管系统通常有六类角色,权限差异很大:
| 角色 | 能看什么 | 绝对不能看什么 |
| 老板/总经理 | 全局经营数据、汇总报表 | 一般不看明细操作日志 |
| 财务 | 账单、收款、发票、对账 | 招商谈判底价、其他部门薪酬 |
| 招商 | 商户合同、租约、空铺 | 全公司成本、其他招商的客户 |
| 运营 | 客流、活动、会员画像 | 商户合同金额、租金明细 |
| 收银 | 本笔交易、本班次结算 | 历史全量流水、会员手机号明文 |
| 商户端 | 只有自己铺位的账单与流水 | 其他商户任何数据 |
两层控制必须同时有:
• 功能权限:能不能进这个菜单、能不能点这个按钮;
• 数据权限(行级):同一个页面里,只能看到自己负责的那部分数据——比如招商 A 只看到自己跟的 20 个商户,商户端登录只看到自己铺位。
只有功能权限没有数据权限,是最常见的漏洞:菜单藏起来了,但接口一调数据全出来了。
三、厂商能不能随便翻我的数据?
结论:技术上做隔离和审计,制度上签保密协议、管住运维账号——三条缺一不可。
• 账号隔离:客户管理员账号由客户自己掌握,厂商运维用独立账号,不共享客户账号;
• 运维留痕:厂商人员登录后台必须留操作日志,可查、可导出、可审计;
• 授权访问:涉及客户数据的高权限操作(如批量导出、数据修复)需客户书面授权,敏感操作双人复核;
• 数据隔离:SaaS 多租户至少做到"独立数据库"或"独立 Schema + 严格租户 ID 校验",不能出现串数据;
• 保密协议:合同里明确数据保密义务、违约后果、人员保密承诺。
一句实在话:任何厂商的运维人员理论上都有接触数据的可能,区别在于"有没有留痕、有没有授权、违约成本有多高"。所以选型时要看的不是"你们会不会看",而是"你们怎么管住自己人"。
四、传输和存储,加密做到什么程度
结论:传输必须全链路加密,存储要做敏感字段加密或脱敏,密码只存不可逆摘要。
| 环节 | 要求 | 说明 |
| 传输 | 全站 HTTPS/TLS | 防中间人窃听,禁用不安全的老协议 |
| 登录 | 密码加盐哈希(不可逆) | 数据库里绝不能存明文密码 |
| 存储 | 敏感字段加密或脱敏 | 会员手机号、身份证、银行卡号等 |
| 展示 | 脱敏显示 | 手机号中间四位打码、金额按权限可见 |
| 导出 | 导出需授权 + 留痕 | 防批量拉走数据,导出记录可查 |
| 备份文件 | 加密存储 | 备份介质丢失不等于数据泄露 |
特别提醒:很多"数据泄露"不是被黑客攻破,而是内部人员批量导出或测试环境用了生产数据。所以导出权限和测试数据脱敏,比防火墙更值得盯。
五、服务器坏了、误删了,数据还能回来吗?
结论:靠备份 + 恢复演练。备份不做演练,等于没备份。
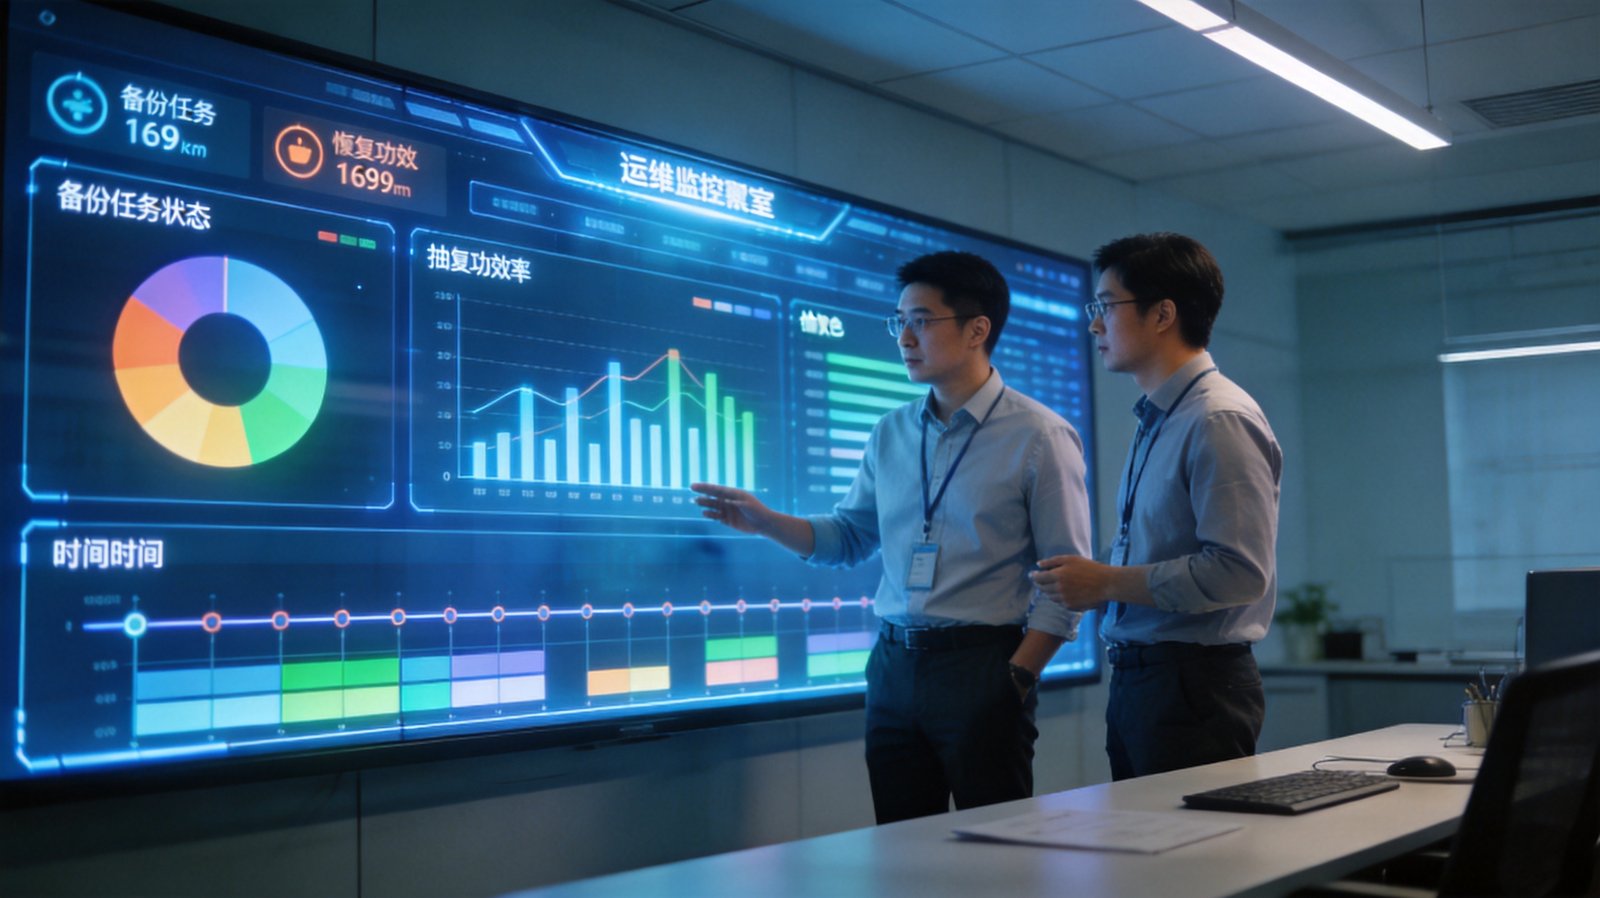
一套合格的备份策略要能回答四个数:
| 指标 | 含义 | 合理目标 |
| 备份频率 | 多久备一次 | 每日全量 + 实时/准实时增量 |
| RPO(能丢多少) | 最坏情况丢多长时间的数据 | 小时级甚至分钟级(靠 binlog 增量) |
| RTO(多久恢复) | 从故障到业务可用要多久 | 核心业务小时级 |
| 保留周期 | 备份留多久 | 至少满足财务与审计要求(常见 6 个月以上) |
具体做法:
• 每日全量 + 增量/binlog:既能快速恢复整库,也能精确回滚到某个时间点(PITR);
• 本地一份 + 异地/云端一份:防机房级故障,也防勒索病毒加密本地备份;
• 快照与版本:数据库与对象存储快照,误删可快速回滚;
• 恢复演练:每季度至少演练一次真实恢复,记录耗时,不能只在文档里写"有备份";
• 备份可读性:备份文件加密但可解密恢复,密钥单独管理,不能出现"备份在但打不开"。
这一条最能检验厂商成色:直接问"上次恢复演练是什么时候、恢复用了多久、有没有记录",答不上来的,基本就是没演练过。
六、以后不用这套系统了,数据能拿走吗?
结论:数据本来就是你商场的,必须能导出、能迁移、能带走。
合同里要写清四件事:
1. 数据归属:明确约定"客户业务数据归客户所有,厂商仅为服务目的处理";
2. 导出权利:服务期内随时可导出,格式为通用格式(Excel/CSV/结构化备份),不限次数;
3. 终止后处置:合同终止后多少天内提供完整数据交付,之后按约定删除并出具删除确认;
4. 迁移协助:明确迁移配合义务与费用口径(含不续约情形)。
这是最能区分"工具"和"绑票"的地方。系统是帮你管数据的工具,不是把你的数据扣下来当筹码。选型时直接问一句"如果明年不合作了,数据怎么给我",看对方答得爽不爽快。
七、合规与资质,要看哪些
结论:资质是门槛不是保证。看四项——信息安全体系认证(如有)、个人信息保护措施、数据本地化要求,以及项目级合规要求(部分项目会要求等级保护,按项目单独确认)。
| 项目 | 说明 | 怎么看 |
| 信息安全体系认证 | 如 ISO 27001 等,反映厂商的信息安全管理体系 | 看证书主体与有效期,确认是否覆盖本系统 |
| 个人信息保护 | 会员手机号、身份信息属个人信息 | 看是否有隐私政策、授权同意、最小必要采集 |
| 数据本地化 | 涉国资/集团客户常有"数据不出境"要求 | 私有化部署可满足,SaaS 要确认机房位置 |
| 等级保护(如项目要求) | 部分项目(国资、集团、金融背景)会要求信息系统等级保护测评 | 属项目级合规工作,需在方案阶段确认等级目标、测评范围、责任方与配合方式 |
注意:资质是"门槛"不是"保证"。有认证说明厂商的安全管理体系跑起来了,但你的项目安不安全,还要看权限配置、备份策略、账号管理这些落地细节。项目若有等保要求,它是实施阶段的一项具体工作,不是"有没有证书"能回答的。
八、SaaS 和私有化,到底怎么选
结论:看三件事——有没有专职 IT、有没有强制数据不出内网的要求、能不能接受持续付费。
| 判断项 | 选 SaaS | 选私有化 |
| IT 力量 | 没有专职运维 | 有 IT 团队可维护服务器 |
| 合规要求 | 无强制本地化要求 | 国资/集团要求数据不出内网 |
| 预算结构 | 接受按年付费、少一次性投入 | 接受一次性硬件与许可投入 |
| 升级节奏 | 希望跟着厂商自动升级 | 希望自主控制版本与升级窗口 |
| 故障责任 | 愿意把平台可用性交给厂商 | 希望自己掌控硬件与网络 |
现实一点说:预算有限、没有 IT 的中小项目,SaaS 往往比自建更安全——因为自建一台服务器放机柜里、没有备份、没有监控、没有防火墙,那才是真的危险。大型集团有合规要求,就私有化或混合部署,但要把备份和演练做起来,别以为"放在自己机房就安全了"。
九、验收时怎么验?给 IT 的核查清单
1. 权限矩阵表是否齐全(角色 × 功能 × 数据范围);
2. 是否支持行级数据权限(商户只能看自己);
3. 敏感字段是否加密存储、是否脱敏展示;
4. 导出是否需授权、是否留痕可查;
5. 运维登录是否有审计日志、能否导出;
6. 备份策略是否明确频率、RPO、RTO、保留周期;
7. 是否有恢复演练记录(要近期的,不是模板);
8. 合同是否写明数据归属、导出权利、终止后处置;
9. 信息安全与合规材料(认证、隐私政策、项目级合规要求)是否齐备;
10. 是否有独立测试环境,测试数据是否脱敏。
十条里能答上八条以上,可以谈;答不上五条的,先别签。
常见问题 FAQ
Q1:商管系统放云端,数据到底安不安全?
安全取决于三件事有没有做到位:权限分级防越权、加密与审计防泄露、多重备份与恢复演练防丢失。做到位,云上通常比自建单机更安全;做不到位,放哪都一样危险。
Q2:厂商的技术人员能看到我的数据吗?
技术上运维有接触可能,关键在管控:独立运维账号、操作全程留痕、高权限操作需客户授权、保密协议约定违约责任。选型时问"你们怎么管住自己人",比问"你们会不会看"更有意义。
Q3:SaaS 多个客户的数据会不会混在一起?
正规做法是独立数据库或独立 Schema,并在每次查询强制校验租户标识。选型时要确认隔离方式,不能只有"逻辑隔离"一句空话。
Q4:备份多久做一次,丢了能恢复多少?
常规是每日全量加实时增量,核心业务 RPO 可做到小时级甚至分钟级,RTO 小时级。关键不是策略写得多漂亮,而是有没有真做过恢复演练、恢复用了多久。
Q5:误删了数据能回滚吗?
有快照和时间点恢复(PITR)就能精确回滚到某个时刻。要注意的是备份保留周期,超出周期的数据无法回滚,所以保留策略要按财务与审计要求定。
Q6:以后不合作了,数据能带走吗?
必须能。合同里要写明数据归客户所有、服务期内可随时导出、终止后提供完整数据交付并出具删除确认。这是区分"工具"和"绑票"的关键条款。
Q7:私有化部署是不是比云端更安全?
不一定。私有化把硬件和网络责任交给你,如果没做备份、没做监控、没做权限管理,风险反而更高。安全靠体系,不靠位置。
冬余数据成立于 2016 年,是商业地产数字化全栈服务商,旗下拥有面向高端商业和大型文商旅综合体的「茂管佳」、面向县域商业和中小综合体的「余卡通」两大品牌,全栈自研商业管理 ERP、智慧物业、会员 CRM、智能收银 POS、储值卡、AI 助手等产品线,支持公有云与私有化部署,已服务 300 余个商业项目。了解更多可访问官网:www.dongyutech.com.cn
 沪公网安备31011502402943号